В декабре 2024 года сайт агентства, которое больше десяти лет делает сайты, начал перекидывать посетителей на мошеннический сайт. Это был наш сайт. Сапожник без сапог, только хуже: сапоги ещё и украли.
Думаете, взламывают только банки и крупные магазины? Увы. Боты не выбирают жертву по размеру: они круглые сутки прочёсывают интернет и ищут, где старый движок, слабый пароль к админке или форма без защиты. Нашли? Дальше всё по сценарию: подменённые страницы, спам от вашего имени, утёкшие контакты клиентов. А владелец, как водится, узнаёт об этом последним.
Новый vogood.ru мы сделали с помощью ИИ и строили так, чтобы та история не повторилась: без готовой CMS, на собственном коде, который ИИ писал под нашу задачу, а мы проверяли. Как это было, рассказали в кейсе. Здесь расскажем, как он защищён: от движка и админки до форм заявок и резервных копий. Простыми словами и без подробностей, которые порадовали бы взломщиков.
Чем рискует обычный сайт
- Дыры в движке. Популярная CMS стоит на тысячах сайтов. Нашли в ней уязвимость, и боты идут по списку, как почтальон по адресам, пока владельцы не обновятся.
- Подбор пароля к админке. Страница входа есть у любого сайта на CMS. Боты стучатся в неё годами, без выходных и обеда, и рано или поздно подбирают слабый пароль.
- Спам и вредный код через формы. Мусорные заявки забивают почту, а кусок кода, вписанный в поле формы, может увести доступ к админке. У этой атаки даже есть имя: XSS.
- Чужие скрипты. Каждый виджет, чат или счётчик с чужого сервера — это ещё одна дверь в ваш дом, и ключ от неё лежит у соседа. Взломают его, пострадаете и вы.
- Падение хостинга. Серверы ломаются и попадают под атаки. Если своей копии нет, сайт пропадает надолго, а то и навсегда.
- Утечка персональных данных. В заявках имена и телефоны клиентов. Потерять их неприятно всем, а проверяющим особенно интересно: о штрафах по 152-ФЗ.
Как защищён сайт, сделанный с ИИ: 12 мер
Движок, админка и сервер
1. Нет чужой CMS — нет чужих дыр
Готовый движок вроде 1С-Битрикс или WordPress стоит на тысячах сайтов, и одна уязвимость открывает дверь сразу во все. Мы это проходили на собственной шкуре, на старом сайте: «Нас взломали!», критическая уязвимость 1С-Битрикс. Повторять не хочется.
У сайта, сделанного с ИИ, типового движка нет. Код написан под одну задачу, его немного, в нём нет лишних модулей, а значит, и лишних дверей. Массовая атака на «всех, у кого стоит движок X» пройдёт мимо: нас в этом списке просто нет.
2. Нет страницы входа в админку
Тексты, цены и заявки мы ведём через закрытый канал, который слушается только администраторов. Страницы с логином и паролем на сайте нет вообще. Боты могут подбирать пароль сколько угодно, только вот подбирать его некуда.
3. Браузер выполняет только наш код
Сайт работает только по защищённому протоколу HTTPS: данные не подслушать и не подменить по дороге. А специальные настройки безопасности работают как фейсконтроль: браузер запускает скрипты только с нашего сервера и не даёт показать наш сайт внутри чужой страницы. Даже если кто-то умудрится подсунуть на страницу чужой код, браузер его просто не пустит.
4. Минимум чужого кода
Страница нашего сайта загружает 14 файлов, и все со своего сервера. Никаких виджетов «перезвоните мне», чатов и шрифтов с чужих серверов, из сторонних сервисов только Яндекс Метрика. Меньше чужого кода, меньше дверей. И бонусом сайт быстрее.
5. Пароли и ключи не лежат в коде
Доступы к сервисам хранятся на сервере отдельно от кода и не попадают ни в копии, ни в обновления. На сервер заходим по ключам, а не по паролю. А ключ, которым выкладываем обновления, умеет ровно одно: выкладывать. Ни шагу в сторону.
Формы заявок
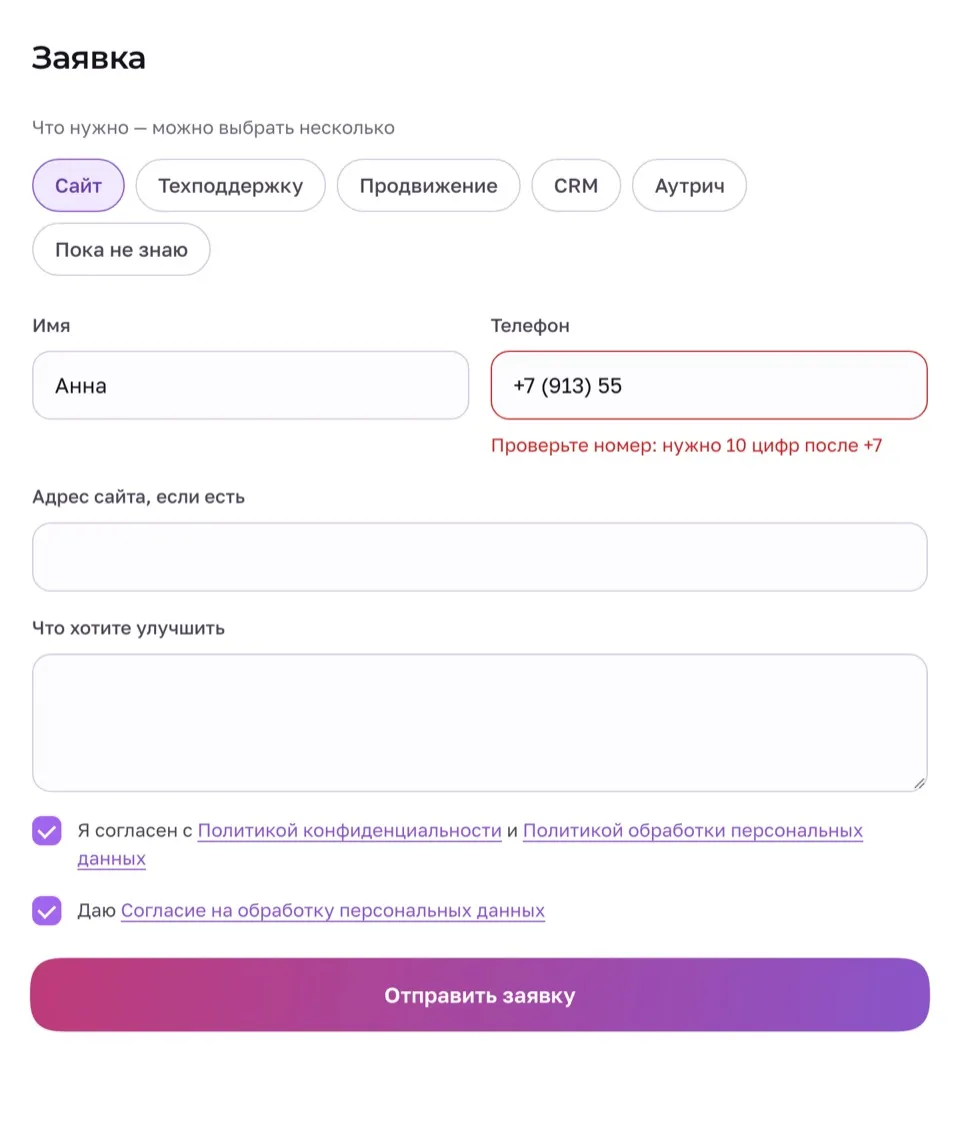
6. Проверяем всё на сервере, а не только в браузере
Подсказки вроде «нужно 10 цифр» помогают человеку не ошибиться. Но бот форму не заполняет: он шлёт данные напрямую, мимо всех подсказок. Поэтому сервер перепроверяет всё сам: телефон, адрес сайта, почту, галочки согласия. Что-то не так? Заявка не принимается.
7. Обезвреживаем то, что ввёл посетитель
Всё, что приходит из формы, сайт считает просто текстом, без исключений. Перед показом в письме, в мессенджере и в админке спецсимволы превращаются в безопасные. Кто-то вписал код вместо имени? Менеджер увидит набор букв, а код так и останется безобидной строчкой.
8. Отсеиваем ботов без капчи
Капчи на нашем сайте нет, и это осознанное решение. Искать светофоры и разбирать кривые буквы не любит никто, а часть клиентов просто закрывает вкладку. Поэтому ботов мы ловим незаметно для людей:
- в форме есть ловушки, которые видит только бот. Человек проходит мимо, а бот радостно их заполняет и сдаёт себя с потрохами;
- человеку нужно хотя бы несколько секунд, чтобы заполнить форму. Бот справляется мгновенно, и это его выдаёт;
- ссылки и программный код в поле «Имя» — верный признак спама, такие заявки дальше не идут;
- отправить заявку можно только со страницы нашего сайта. С чужого не выйдет.
9. Ограничиваем частоту
С одного адреса нельзя отправить много заявок подряд. Есть и общий предел на весь сайт: если кто-то устроит рассылку с разных адресов, она упрётся в лимит. Живой человек этих ограничений даже не заметит.
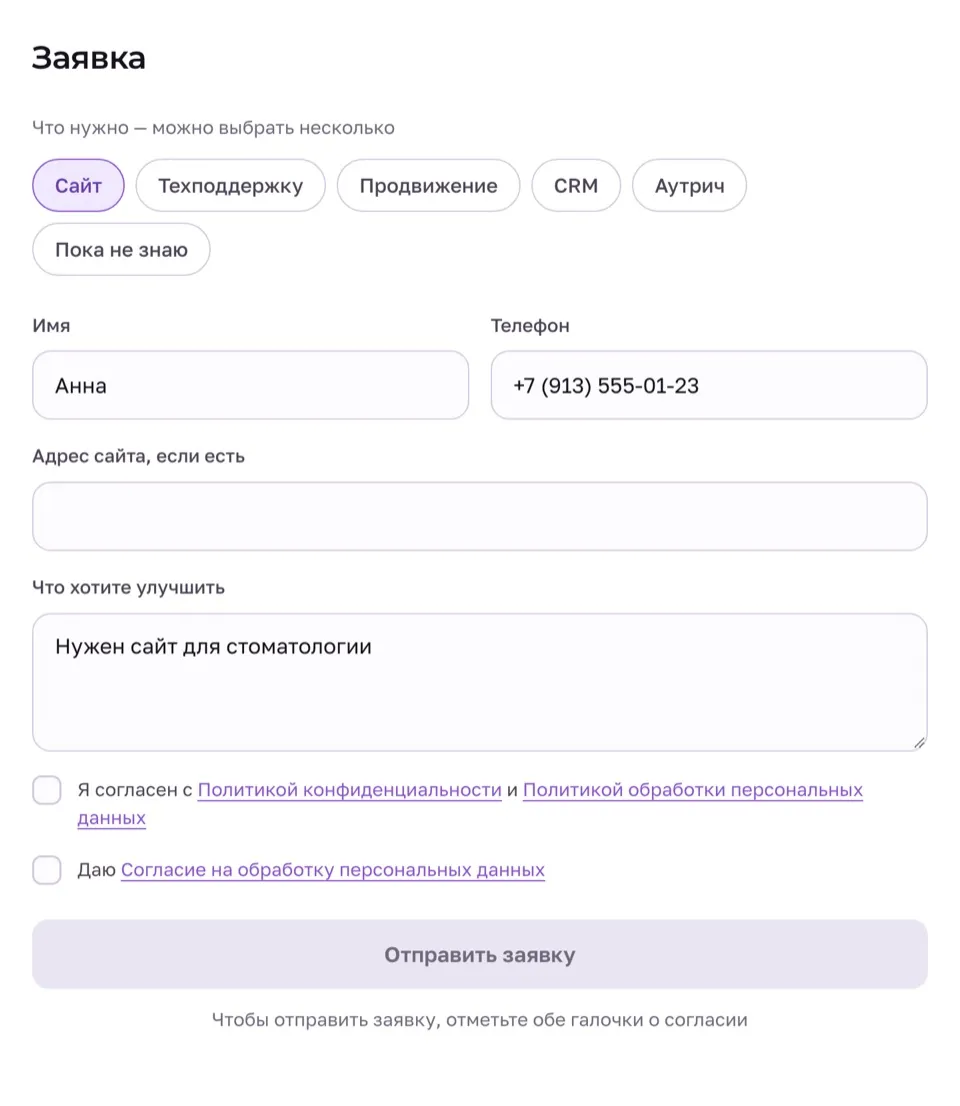
10. Заявка не теряется, данные под замком
Сначала заявка сохраняется в базе сайта, и только потом уходит на почту и в мессенджер. Почта задумалась или мессенджер не ответил? Сайт повторит отправку, пока не получится.
- Перед отправкой посетитель отмечает две галочки: согласие с политикой и согласие на обработку персональных данных. Без них кнопка просто не нажмётся.
- База заявок лежит вне публичной части сайта: из браузера до неё не дотянуться.
- IP-адреса посетителей мы не храним в открытом виде: только как хеш, необратимую метку, и только для защиты от спама.
Копии и переезд
11. Каждое обновление проходит проверку
Любое изменение сначала проходит автоматическую проверку и только потом попадает на сайт: если в программе ошибка, она просто не выложится. Каждая версия сохраняется, и откатиться к прошлой можно за минуты.
12. Две копии и переезд за несколько дней
Весь код сайта хранится в системе контроля версий отдельно от хостинга, а база заявок копируется каждый день. Звучит скучно. Ровно до того дня, когда понадобится.
С сайтом на CMS такой переезд обычно превращается в квест: движок, базу и файлы надо вытащить со сломанного сервера, а он недоступен. Сайт на ИИ — это собственный код и аккуратная копия, поэтому его можно поднять где угодно.
Почему мы не рассказываем подробности
Точные настройки защиты держим при себе: какие стоят лимиты, что именно считается спамом, как устроены ловушки и где что лежит на сервере. Подробная инструкция стала бы подарком для взломщиков. Принципы выше подходят любому сайту, а детали каждый настраивает под себя.
Проверьте свой сайт за 15 минут
- Когда последний раз обновлялся движок? Если сайт на CMS и обновлений не было больше полугода, он в зоне риска. Спросите разработчика. Ответ «а зачем?» засчитывается как тревожный.
- Кто знает пароль от админки? Список должен быть коротким, а пароль длинным. Бывшим сотрудникам и подрядчикам доступ не нужен, даже если расстались по-хорошему.
- Есть ли резервная копия и где она? Копия на том же сервере не спасёт, если сервер упадёт. И уточните, когда её последний раз пробовали восстановить: непроверенная копия немногим лучше, чем никакой.
- Посмотрите на адресную строку. Замок и https обязательны на всех страницах, особенно с формами.
- Отправьте заявку сами. Пришла на почту или в мессенджер? Если нет, загляните в «Спам». А если и там пусто, заявки теряются, и это проблема посерьёзнее взлома.
- Впишите в поле «Имя»
<b>Тест</b>. Если в письме или админке имя стало жирным, сайт не обезвреживает ввод. Это дыра. - Отправьте 10 заявок подряд. Прошли все десять? Значит, ограничения частоты нет.
- Посчитайте чужие виджеты. Чаты, обратные звонки, всплывающие окна: каждый должен приносить пользу. Остальные лучше убрать.
Если хоть один пункт заставил задуматься, сайт стоит проверить и доработать. С этим поможет наша техподдержка. А если пора думать о новом сайте, посмотрите, как мы делаем сайты с помощью ИИ.
Частые вопросы
Безопасность зависит не от того, кто писал код, а от того, проверяют ли его. ИИ быстро пишет код под задачу, а специалист проверяет его и настраивает защиту. Бонусом у такого сайта нет типового движка с типовыми дырами, нет страницы входа в админку, и его легко перевезти, если с хостингом что-то случится.
Не всегда. Невидимые ловушки, проверка на сервере и ограничение частоты отсекают многих ботов и никак не мешают людям. На нашем сайте капчи нет, и спама пока не было. Если спам всё же пойдёт потоком, выбирайте невидимую капчу: она не заставляет человека искать светофоры.
Злоумышленник вписывает в форму кусок программы, а сайт потом показывает его администратору как есть. Код срабатывает в браузере администратора и может увести доступ к админке. Лекарство одно: сайт должен считать всё, что ввёл посетитель, обычным текстом.
Тревожные звоночки: сайт сам перекидывает на чужие страницы, в поиске появились странные страницы с вашим адресом, браузер или Яндекс предупреждают об опасности, хостинг жалуется на нагрузку или массовую рассылку писем. Как это выглядело у нас, рассказали в статье «Нас взломали!».
Без паники и без резких движений: не удаляйте всё сгоряча. Смените пароли от админки, хостинга и почты, восстановите сайт из чистой копии, обновите движок и найдите, через какую дыру зашли. Иначе всё может повториться. Если копии нет или непонятно, с чего начать, зовите специалистов.
Чаще всего почта домена не подтверждает, что сайт вправе отправлять письма от её имени: для этого нужны записи SPF и DKIM. Почтовый сервис сомневается в отправителе и на всякий случай кладёт письмо в «Спам». Надёжнее дублировать заявки в мессенджер или CRM.